핵심 요약
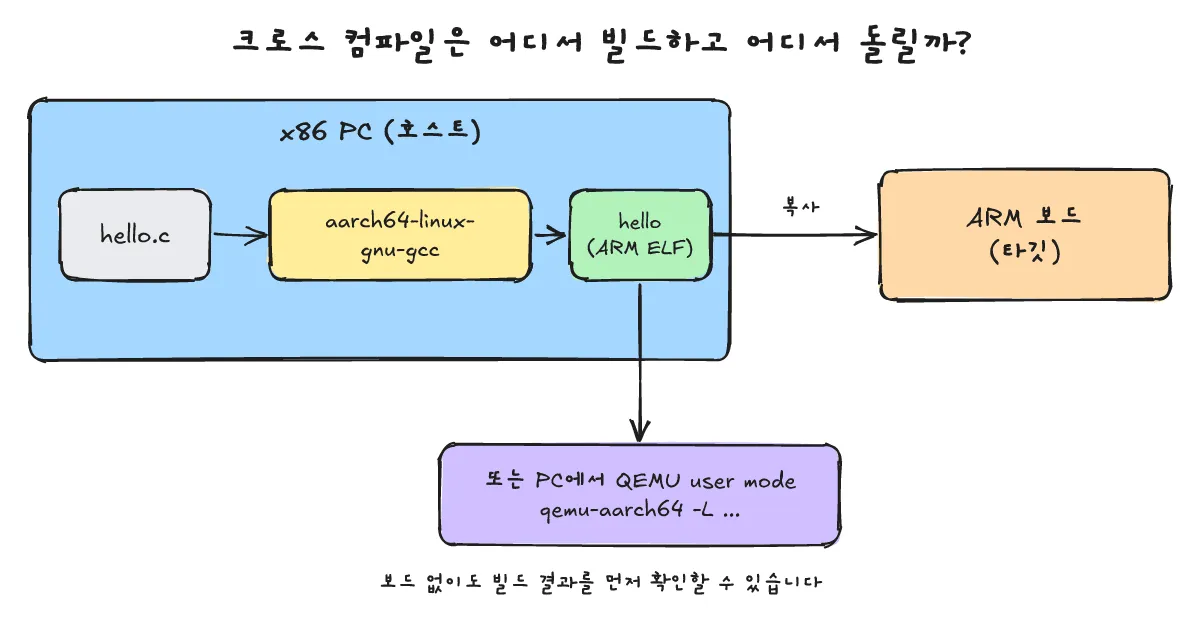
크로스 컴파일은 개발 PC(호스트, x86_64)에서 실제로 실행될 임베디드 보드(타깃, ARM aarch64 등)용 바이너리를 생성하는 기법입니다. 타깃 보드는 연산 속도가 느리고 저장공간이 부족하므로, 성능이 높은 호스트에서 타깃 전용 툴체인(aarch64-linux-gnu-gcc)으로 빌드합니다. 실제 보드가 없더라도 QEMU 유저 모드(qemu-aarch64 -L /usr/aarch64-linux-gnu)를 활용하면 타깃 시스템 콜을 호스트 커널의 시스템 콜로 변환해 주므로, 개발 PC에서 빌드 결과를 곧바로 실행해 확인하실 수 있습니다.
이 글은 x86_64 호스트의 Debian GNU/Linux 13(trixie) 환경에서 직접 진행한 크로스 컴파일 빌드와 실행 결과를 바탕으로 작성했습니다. 동일한 패키지 이름이 Ubuntu에도 존재하지만, 실제 실행 테스트는 Debian에서 수행했습니다.
크로스 컴파일이란? 왜 보드에서 직접 빌드하지 않나?
한 줄 답: 빌드하는 컴퓨터(호스트)와 프로그램이 실행될 컴퓨터(타깃)의 CPU 아키텍처가 다를 때, 호스트에서 타깃용 바이너리를 생성하는 작업을 크로스 컴파일이라고 합니다.
- 호스트와 타깃: 호스트는 빌드를 수행하는 개발 PC(이 글에서는 Debian 13, x86_64)를 가리키며, 타깃은 빌드된 바이너리가 실제로 동작할 임베디드 보드(ARM aarch64)를 의미합니다.
- 보드에서 직접 빌드하지 않는 이유: 임베디드 보드는 CPU 연산 성능이 낮아 컴파일 속도가 느리고, RAM과 플래시 저장공간이 제한적이어서 규모가 큰 소스 코드와 중간 오브젝트 파일을 감당하기 어렵기 때문입니다.
- 툴체인의 구성: 크로스 컴파일러(
gcc), 어셈블러와 링커(binutils), 그리고 타깃용 C 라이브러리와 헤더 파일(sysroot)로 구성됩니다. Debian 시스템에서는 타깃 라이브러리가/usr/aarch64-linux-gnu에 설치되며, 이후 QEMU 실행 시-L옵션으로 이 경로를 지정하는 이유가 여기에 있습니다. - 이름 읽는 법:
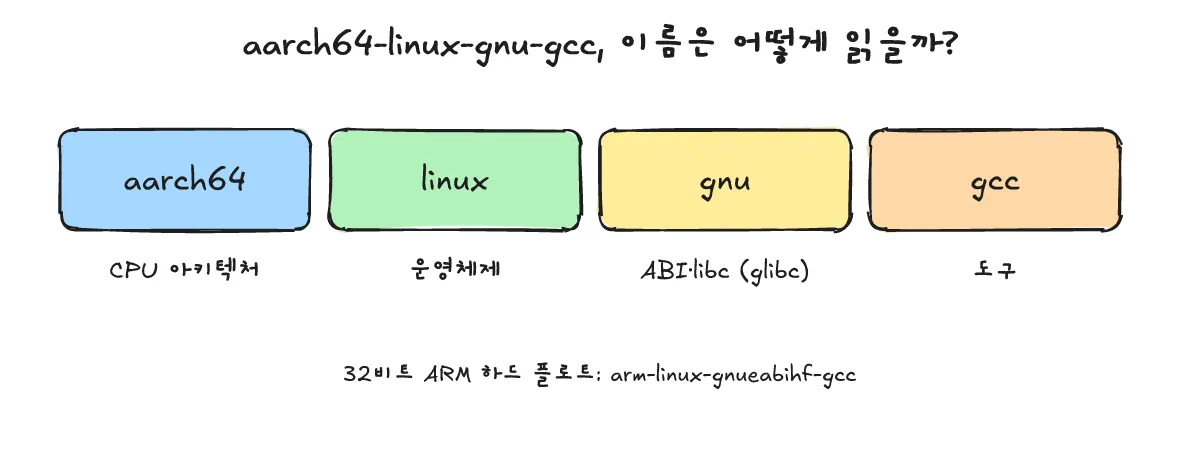
aarch64-linux-gnu-gcc는 아키텍처(aarch64) - 운영체제(linux) - ABI/libc(gnu, 즉 glibc) - 도구(gcc) 순서로 구성됩니다. 32비트 ARM 하드 플로트용 대응 도구로는arm-linux-gnueabihf-gcc가 있으며, 이 글에서는 설명상 언급만 하고 실행하지는 않았습니다.
ARM용 gcc는 어떻게 설치하고 첫 빌드를 하나?
한 줄 답: gcc-aarch64-linux-gnu와 qemu-user 패키지를 설치한 뒤, aarch64-linux-gnu-gcc로 컴파일하면 ARM aarch64 ELF 바이너리가 생성됩니다.
-
패키지 설치: 아래 명령으로 필요한 패키지를 설치했으며, 의존성에 따라
qemu-user-binfmt패키지가 함께 설치되었습니다.실제 실행 결과 (Debian 13, gcc 14.2, QEMU 10.0.13)
$ sudo apt install gcc-aarch64-linux-gnu qemu-user -
설치된 버전 확인:
실제 실행 결과 (Debian 13, gcc 14.2, QEMU 10.0.13)
$ aarch64-linux-gnu-gcc --version aarch64-linux-gnu-gcc (Debian 14.2.0-19) 14.2.0 $ qemu-aarch64 --version qemu-aarch64 version 10.0.13 (Debian 1:10.0.13+ds-0+deb13u1) -
예제 소스
hello.c:#include <stdio.h> int main(void) { printf("Hello from aarch64!\n"); return 0; } -
첫 크로스 컴파일과 아키텍처 확인: 빌드 후
file명령으로 확인하면 ARM aarch64 아키텍처용 동적 링크 바이너리이며, 프로그램 인터프리터로/lib/ld-linux-aarch64.so.1을 참조하고 있음을 알 수 있습니다.실제 실행 결과 (Debian 13, gcc 14.2, QEMU 10.0.13)
$ aarch64-linux-gnu-gcc hello.c -o hello $ file hello hello: ELF 64-bit LSB pie executable, ARM aarch64, version 1 (SYSV), dynamically linked, interpreter /lib/ld-linux-aarch64.so.1, BuildID[sha1]=877dd7a0…, for GNU/Linux 3.7.0, not stripped -
호스트 바이너리와 인터프리터 비교: 호스트 gcc로 빌드한 바이너리는
x86-64용이며 인터프리터 역시/lib64/ld-linux-x86-64.so.2로 다릅니다. ARM 바이너리가 요청하는 동적 인터프리터 경로는readelf -l명령으로도 명확하게 확인하실 수 있습니다.실제 실행 결과 (Debian 13, gcc 14.2, QEMU 10.0.13)
# 호스트 gcc로 빌드한 x86 바이너리 비교
$ file hello-x86
hello-x86: ELF 64-bit LSB pie executable, x86-64, ... interpreter /lib64/ld-linux-x86-64.so.2

# ARM 바이너리의 프로그램 인터프리터 확인
$ aarch64-linux-gnu-readelf -l hello
[Requesting program interpreter: /lib/ld-linux-aarch64.so.1]
빌드한 ARM 바이너리는 PC에서 어떻게 실행해 보나?
한 줄 답: QEMU 유저 모드를 활용해 qemu-aarch64 -L /usr/aarch64-linux-gnu ./hello 형태로 실행하며, 동적 링크 바이너리는 -L 옵션으로 타깃 sysroot 경로를 지정해 주어야 합니다.
-
QEMU 유저 모드의 원리: QEMU 유저 모드 공식 문서에 따르면, 다른 CPU용으로 빌드된 리눅스 바이너리를 실행할 때 시스템 콜을 가로채 호스트 커널로 전달해 주는 방식입니다. 공식 문서에서는 이를 엔디안과 32/64비트 매개변수 크기를 조정한 뒤 호스트 시스템 콜을 호출하는 “generic system call translator”라고 정의합니다. 전체 운영체제를 가상화하는 시스템 에뮬레이션과 달리 가볍게 동작합니다. 실행 시 ELF 인터프리터 프리픽스를 지정하는
-L path옵션을 사용하며,QEMU_STRACE환경변수를 설정하면 호출되는 시스템 콜 내역을 직접 확인하실 수 있습니다. -
호스트에서 직접 실행하면 실패합니다: x86_64 커널은 ARM 바이너리의 기계어 명령을 직접 해석하지 못합니다. 커널에
binfmt_misc가 등록되어 있다면(Debian의qemu-user-binfmt패키지)./hello로 직접 실행할 수 있지만, 이번 실행 환경은binfmt_misc가 마운트되지 않은 컨테이너였으므로 다음과 같이 실행 오류가 발생했습니다.실제 실행 결과 (Debian 13, gcc 14.2, QEMU 10.0.13)
$ ./hello bash: line 1: ./hello: cannot execute binary file: Exec format error -
qemu-aarch64만 붙이면 동적 링커 오류가 납니다: 호스트의/lib경로에는 ARM용 동적 링커가 존재하지 않기 때문입니다.실제 실행 결과 (Debian 13, gcc 14.2, QEMU 10.0.13)
$ qemu-aarch64 ./hello qemu-aarch64: Could not open '/lib/ld-linux-aarch64.so.1': No such file or directory -
-L로 sysroot를 지정하면 실행됩니다: Debian 환경에서는/usr/aarch64-linux-gnu경로에 ARM용 동적 링커와 표준 C 라이브러리가 설치되어 있으므로,-L옵션으로 이 경로를 지정하면 정상 실행됩니다.실제 실행 결과 (Debian 13, gcc 14.2, QEMU 10.0.13)
$ qemu-aarch64 -L /usr/aarch64-linux-gnu ./hello Hello from aarch64! -
정적 링크로 빌드하면
-L이 필요 없습니다:-static옵션으로 빌드하면 필요한 라이브러리가 바이너리 내부에 포함되어 외부 동적 링커를 참조하지 않으므로 추가 경로 지정 없이 바로 실행됩니다.실제 실행 결과 (Debian 13, gcc 14.2, QEMU 10.0.13)
$ aarch64-linux-gnu-gcc -static hello.c -o hello-static
$ file hello-static
hello-static: ELF 64-bit LSB executable, ARM aarch64, version 1 (GNU/Linux), statically linked, BuildID[sha1]=424b08be…, for GNU/Linux 3.7.0, not stripped
$ qemu-aarch64 ./hello-static
Hello from aarch64!
크로스 컴파일할 때 자주 막히는 곳은?
한 줄 답: 호스트 라이브러리를 잘못 링크하는 문제, 동적 링커 경로 지정 누락, 툴체인과 타깃 보드 사이의 glibc 버전 불일치가 대표적인 원인입니다.
Q1. 크로스 빌드인데 호스트 라이브러리가 링크되려 하면 어떻게 하나요?
빌드 도구의 라이브러리 검색 경로가 호스트 디렉터리(/usr/lib, /lib 등)를 참조하면 x86_64 라이브러리가 링크되어 아키텍처 불일치 에러가 발생합니다. 빌드 시스템 설정에서 헤더와 라이브러리 검색 경로를 타깃 전용 sysroot(Debian 기준 /usr/aarch64-linux-gnu) 내부로 엄격히 제한하셔야 합니다.
Q2. `Could not open '/lib/ld-linux-aarch64.so.1'` 오류는 어떻게 해결하나요?
QEMU 유저 모드가 호스트의 기본 루트 디렉터리(/lib)에서 ARM 동적 링커를 찾으려다 실패하여 발생하는 문제입니다. qemu-aarch64 -L /usr/aarch64-linux-gnu와 같이 타깃 라이브러리 프리픽스를 지정해 주시거나, 테스트 목적이라면 -static 옵션으로 정적 링크하여 빌드하시면 됩니다.
Q3. 빌드한 바이너리가 실제 보드에서 `GLIBC_X.XX not found`로 실패하는 이유는 무엇인가요?
호스트의 최신 크로스 툴체인으로 빌드한 바이너리는 더 높은 버전의 glibc 심볼을 기준으로 링크될 수 있습니다. 이 경우 구버전 라이브러리가 설치된 타깃 보드에서는 해당 심볼을 찾지 못해 실행에 실패합니다. 타깃 보드 펌웨어의 glibc 버전에 맞추어 툴체인을 구성하시거나, 보드 빌드 환경과 일치하는 전용 SDK를 만들어 사용하시기 바랍니다.
Q4. 소스 파일 하나를 넘어서 다음 단계는 무엇인가요?
프로젝트 규모가 커지면 CMake 툴체인 파일(toolchain file)이나 Yocto SDK를 구성하여 빌드합니다. QEMU 타깃용 전체 리눅스 이미지를 생성하는 과정은 Yocto bitbake 첫 빌드 글을, 타깃 환경과의 원격 디버깅 연결은 임베디드 리눅스 gdb 크래시 분석 글을 참고해 주시기 바랍니다.