핵심 요약
임베디드 IoT 보안은 물리 설비를 직접 제어하고 현장에서 장기간 사람의 관리 없이 운영되는 기기의 특성을 고려하여, 기기별 고유 초기 비밀번호 부여, 관리 인터페이스의 인터넷 노출 차단, 읽기(센서)와 쓰기(액추에이터) 권한 분리를 설계 초기부터 적용하는 보안 체계입니다. OWASP IoT Top 10에서도 약한·기본 비밀번호, 안전하지 않은 네트워크 서비스, 안전하지 않은 기본 설정 같은 기본적인 문제가 주요 항목으로 꼽힙니다. 따라서 첫 부팅 시 비밀번호 변경 강제, VPN·방화벽을 통한 격리, 단방향 텔레메트리, 서명된 펌웨어 업데이트 적용을 설계의 기본 원칙으로 삼아야 합니다.
최근 유럽 슈퍼마켓 냉장 설비가 원격으로 조작돼 자동 제상이 켜진 사건이 Hacker News 토론에서 화제가 되었습니다. 이 글에서는 특정 사건을 분석하기보다는, 임베디드 개발자가 임베디드 IoT 보안 관점에서 알아두어야 할 핵심 방어 원칙을 정리해 드립니다.
임베디드 IoT 보안이란? 임베디드 기기는 PC와 무엇이 다른가?
면접형 한 줄 답: 임베디드 IoT 보안은 물리 설비를 제어하면서 현장에 장기간 분산 운영되는 하드웨어 특성을 반영해, 초기 비밀번호 변경 강제, 0.0.0.0 바인딩 차단, 읽기(센서)와 쓰기(액추에이터) 권한 분리를 아키텍처 단계부터 적용하는 보안 원칙입니다.
- 긴 수명 주기: 일반 PC와 달리 산업용·상업용 컨트롤러는 한 번 설치되면 현장에서 오랫동안 계속 가동됩니다. 이에 따라 제품 출시 당시의 보안 수준이 취약한 상태 그대로 장기간 유지되기 쉽습니다.
- 어려운 업데이트: 디스플레이나 입력 장치가 없고 현장 곳곳에 흩어져 있어 소프트웨어 패치 적용이 까다롭습니다. 원격 업데이트 체계가 미흡하면 사소한 업데이트 실패도 곧바로 현장 출동으로 이어집니다.
- 물리적 분산 배치: 통제된 전산실이 아니라 천장, 배전반, 실외기 등 일상적인 감시가 닿지 않는 열악한 현장에 분산 설치됩니다.
- 물리적 영향: 데이터 연산이나 표시에 그치지 않고 냉각기, 히터, 밸브, 모터 같은 물리 설비를 직접 구동합니다. 침해 사고가 발생하면 곧바로 설비 오동작이나 물리적 피해로 직결될 수 있습니다.
- 규제 동향: EU Cyber Resilience Act(CRA) 공식 페이지에 따르면 이 법은 2024년 12월 10일에 발효되었으며, 주요 의무는 2027년 12월 11일부터, 적극적으로 악용되는 취약점에 대한 제조업체의 보고 의무는 2026년 9월 11일부터 적용됩니다.
임베디드 기기는 주로 어떤 경로로 뚫리나?
면접형 한 줄 답: 임베디드 기기가 뚫리는 대표적인 경로는 제조사 공통 기본 비밀번호, 날짜 등으로 예측 가능한 서비스 코드, 인증이 없는 관리 API, 그리고 0.0.0.0 바인딩으로 인한 공용 인터넷 직접 노출입니다.
- 일반적인 공격 흐름: HN 토론에 따르면, 원격 공격자는 인터넷 전체를 스캔해 기기를 찾아주는 검색 엔진 등으로 공용 인터넷에 열린 관리 화면을 먼저 식별하고, 인증이 없거나 우회할 수 있는 취약한 인터페이스를 노립니다. 본문에서는 방어 원칙에 집중하며, 공격 재현 방법이나 세부 익스플로잇 코드는 다루지 않습니다.
- OWASP IoT Top 10 매핑: OWASP Internet of Things 프로젝트의 2018년 판(2018 Edition) 기준 목록과 대조해 보면 다음과 같은 취약점에 해당합니다.
- I1 Weak, Guessable, or Hardcoded Passwords: 공통 기본 비밀번호, 날짜 등으로 만들어진 예측 가능한 백도어 및 서비스 코드
- I2 Insecure Network Services: 방화벽 없이 공용 인터넷에 그대로 열려 있는 불필요한 네트워크 서비스
- I3 Insecure Ecosystem Interfaces: 인증 없이 노출된 관리 API, 인증 우회가 가능한 엔드포인트
- I4 Lack of Secure Update Mechanism: 서명 검증이 없는 펌웨어 업데이트 체계, 패치되지 않은 채 방치된 펌웨어
- I5 Use of Insecure or Outdated Components: 취약점이 알려진 오래된 커널 및 구형 라이브러리 등 안전하지 않은 컴포넌트 사용
- 나머지 항목: I6 Insufficient Privacy Protection, I7 Insecure Data Transfer and Storage, I8 Lack of Device Management, I9 Insecure Default Settings, I10 Lack of Physical Hardening
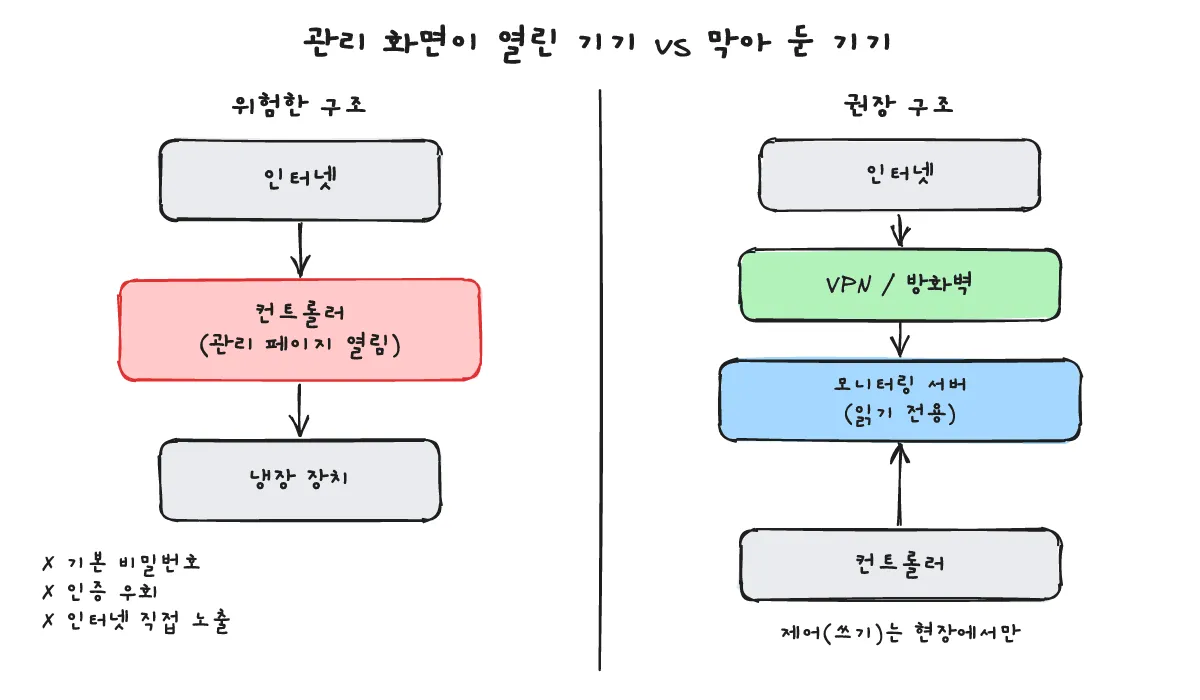
- 취약점이 연쇄적으로 작용하는 경우: 인터넷 노출(I2), 기본 설정 방치(I9), 기본 또는 예측 가능한 비밀번호(I1), 인증 우회(I3)가 결합되면, 원격 공격자가 관리 화면에 진입하여 설비를 직접 조작하는 명령까지 내릴 수 있게 됩니다. 단일 결함 자체보다 여러 기본 설정 미비가 이어지는 취약점 체인이 더 위험할 수 있습니다.
개발자는 설계할 때 무엇을 막아야 하나?
면접형 한 줄 답: 기기별 고유 초기 비밀번호와 첫 부팅 시 변경 강제, 0.0.0.0 바인딩 금지와 VPN·방화벽 뒤 격리, 센서(읽기)와 액추에이터(쓰기) 분리, 서명된 펌웨어 업데이트를 설계 기본값으로 삼아야 합니다.
- 기기별 고유 초기 비밀번호와 변경 강제: 제품군 전체에 동일한 기본 비밀번호를 사용하지 않고 기기마다 고유한 초기 비밀번호를 부여하며, 첫 부팅 시 관리자 비밀번호를 재설정하기 전에는 주요 기능이 동작하지 않도록 강제합니다(I1, I9 대응).
- 관리 인터페이스의 인터넷 직접 노출 차단: 웹 관리 UI나 원격 셸을
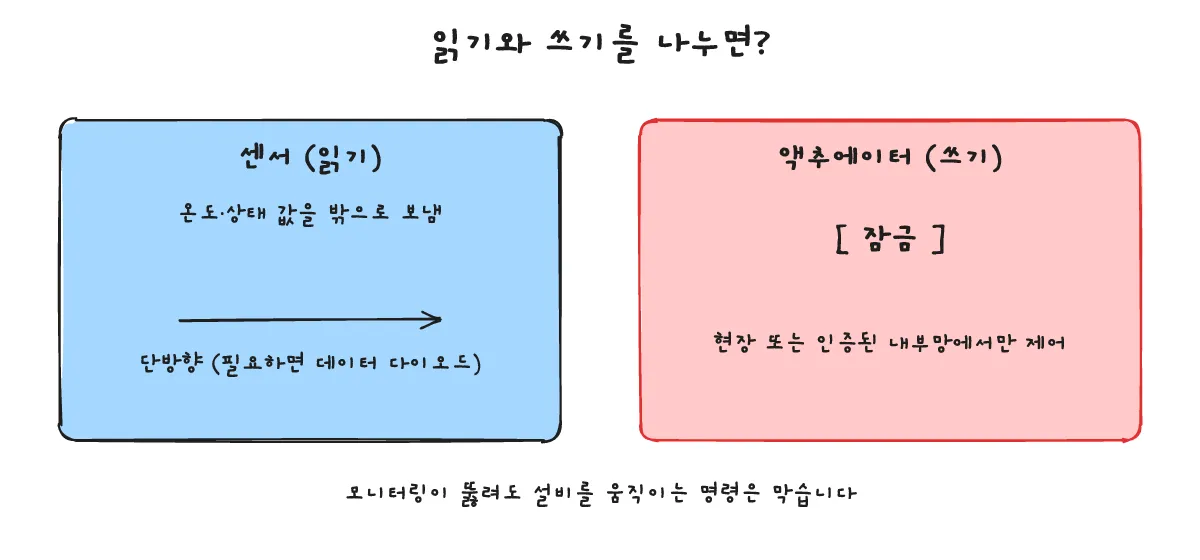
0.0.0.0에 열지 않고127.0.0.1또는 전용 관리망 인터페이스에만 바인딩합니다. 외부 접근은 반드시 VPN과 방화벽 뒤로 격리합니다(I2 대응). - 읽기와 쓰기 권한 분리: 센서 측정값은 모니터링 서버로 한 방향으로만 전달하고, 필요한 경우 데이터 다이오드(Data Diode) 같은 물리적·논리적 단방향 링크를 구성합니다. 설비를 직접 조작하는 쓰기(제어) 권한은 현장 직접 접속이나 엄격히 인증된 내부망으로 한정합니다.
- 서명된 펌웨어 업데이트와 알림: 암호화 서명이 검증된 펌웨어만 플래시에 기록되도록 제한하고, 새로운 보안 업데이트가 있을 때 관리자에게 명확히 알립니다(I4 대응).
- 최소 권한 원칙과 로깅: 시스템 데몬에는 운영에 필요한 최소한의 권한만 부여하고, 외부 접속 시도와 인증 성공·실패 이벤트를 로그로 기록하여 추적성을 유지합니다.
현장 기기에서 펌웨어 오동작이나 비정상 종료를 디버깅할 때는 임베디드 리눅스 gdb 크래시 분석 글도 함께 참고하실 수 있습니다.
운영 중인 기기는 어떻게 점검하나? (체크리스트)
면접형 한 줄 답: 기기 안에서 ss -tlnp로 0.0.0.0에 열린 포트를 확인해 루프백이나 VPN 뒤로 회수하고, 기본 계정 제거, 펌웨어 버전 대조, 원격 접속 로그 검토를 주기적으로 실행합니다.
-
열려 있는 외부 노출 포트 확인: 리눅스 기기 내부에서
ss -tlnp를 실행해 어떤 프로세스가 어느 IP 주소와 포트에서 대기(LISTEN)하는지 확인합니다. 기기 외부에서 스캔할 때는 반드시 본인이 점검 권한을 가진 네트워크에서, 자체 스캐너로만 진행해야 합니다. -
기본 계정 및 테스트 계정 제거: 출하 시 기본으로 포함된 테스트 계정이나 제조사 공통 비밀번호를 완전히 삭제하거나 비활성화합니다.
-
펌웨어 버전 대조: 운영 중인 펌웨어 버전을 제조사의 최신 보안 권고(Advisories)와 정기적으로 대조합니다.
-
원격 접속 로그 정기 검토: 반복되는 인증 실패 기록이나 허가되지 않은 외부 IP에서의 접근 시도가 없는지 시스템 로그를 면밀히 점검합니다.
-
실제 출력 확인 (iproute2-6.15.0 ss): 로컬 환경에서 테스트용 HTTP 서버 두 개를 실행해
0.0.0.0과127.0.0.1의 차이를 직접 확인한 실제 출력입니다. 하나는0.0.0.0, 다른 하나는127.0.0.1에 바인딩했습니다.python3 -m http.server 18080 --bind 0.0.0.0 & python3 -m http.server 18081 --bind 127.0.0.1 & ss -tln이 두 포트만 걸러낸 실제 출력 결과는 다음과 같습니다.
State Recv-Q Send-Q Local Address:Port Peer Address:Port LISTEN 0 5 127.0.0.1:18081 0.0.0.0:* LISTEN 0 5 0.0.0.0:18080 0.0.0.0:* -
출력 결과 해석:
0.0.0.0:18080은 기기의 모든 네트워크 인터페이스에서 연결 요청을 수신 대기한다는 뜻이므로, 방화벽이 없다면 외부 네트워크 어디서든 직접 접근할 수 있어 위험합니다. 반면127.0.0.1:18081은 루프백 인터페이스에만 바인딩되어 해당 기기 내부에서만 접근할 수 있습니다. 따라서 불필요한 서비스는 종료하거나 바인딩 주소를127.0.0.1로 제한해야 하며, 실행 중인 구체적인 프로세스는ss -tlnp명령으로 확인할 수 있습니다.
임베디드 리눅스 툴체인 구성과 빌드 환경에 대한 내용은 이후 다룰 「크로스 컴파일이란?」 글을 참고하시기 바랍니다.