핵심 요약
Rust 빌림 검사기(borrow checker)는 Rust 컴파일러가 “값의 주인은 하나, 참조는 값보다 오래 살 수 없음, 수정용 참조는 동시에 하나만” 같은 규칙을 컴파일할 때 검사하는 부분입니다. C++에서는 RAII와 개발자 습관으로 지키는 규칙을 Rust는 컴파일러가 강제한다는 점이 가장 큰 차이입니다.
한 줄 답: Rust 빌림 검사기는 소유권·참조·수명 규칙을 컴파일 단계에서 강제하는 컴파일러의 검사 단계입니다.
Rust 빌림 검사기란 무엇이고, 무엇을 검사하나요?
한 줄 답: 컴파일할 때 세 가지를 검사합니다. 소유권과 이동(move), &T 여러 개 또는 &mut T 하나, 그리고 참조의 수명입니다.
Rust 공식 문서(The Rust Book 4장)가 설명하는 규칙은 다음과 같습니다.
- 모든 값에는 소유자(owner)가 있습니다.
- 한 시점에 소유자는 하나입니다.
- 소유자가 스코프를 벗어나면 값은 버려집니다(drop).
- 참조는 어느 시점에든 수정용 참조 하나 또는 읽기용 참조 여러 개 중 하나만 가질 수 있습니다.
- 참조는 항상 유효해야 합니다.
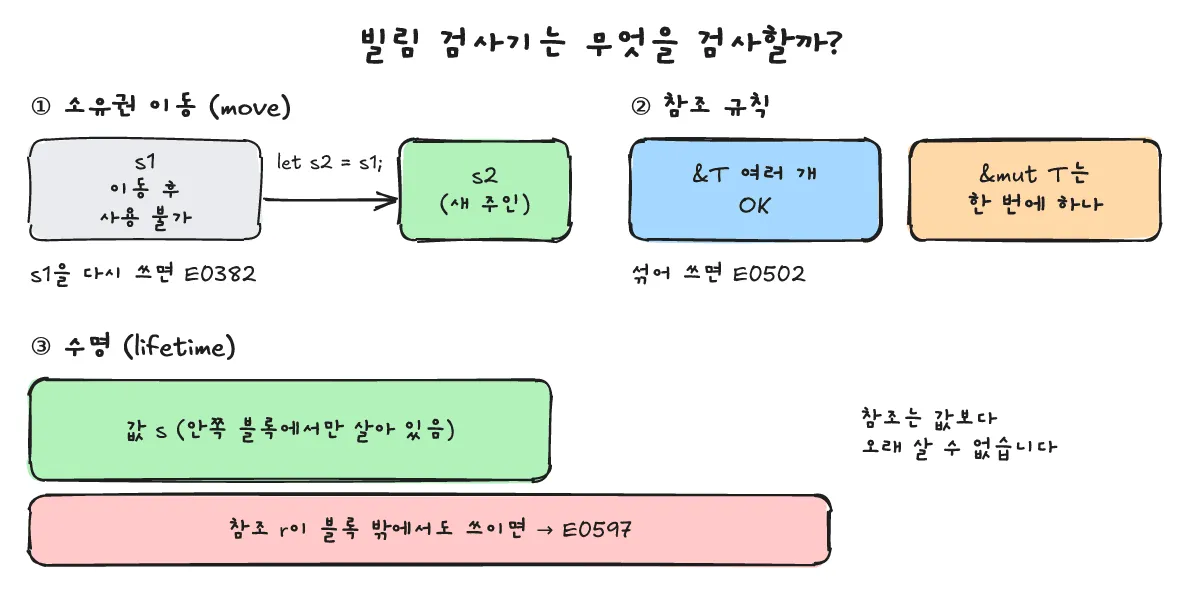
이동(move)은 어떻게 막나요? (E0382)
아래 코드는 s1의 값을 s2로 옮긴 뒤 s1을 다시 사용합니다. (rustc 1.99.1, --edition 2021, 2026-10-21 실행)
fn main() {
    let s1 = String::from("hello");
    let s2 = s1;            // 소유권이 s2로 이동
    println!("{s1} {s2}");  // s1은 더 이상 쓸 수 없음
}
$ rustc --edition 2021 move.rs
error[E0382]: borrow of moved value: `s1`
--> move.rs:4:16
|
2 | let s1 = String::from("hello");
| -- move occurs because `s1` has type `String`, which does not implement the `Copy` trait
3 | let s2 = s1; // 소유권이 s2로 이동
| -- value moved here
4 | println!("{s1} {s2}"); // s1은 더 이상 쓸 수 없음
| ^^ value borrowed here after move
|
help: consider cloning the value if the performance cost is acceptable
|
3 | let s2 = s1.clone(); // 소유권이 s2로 이동
| ++++++++
error: aborting due to 1 previous error값이 옮겨진 s1은 더 이상 쓸 수 없습니다. 컴파일러는 해결 방법 중 하나로 clone()을 제안합니다.
읽기용 참조와 수정용 참조는 어떻게 검사하나요? (E0502)
fn main() {
    let mut v = vec![1, 2, 3];
    let first = &v[0];      // 공유 참조
    v.push(4);              // 가변 빌림이 필요
    println!("{first}");
}
$ rustc --edition 2021 borrow.rs
error[E0502]: cannot borrow `v` as mutable because it is also borrowed as immutable
--> borrow.rs:4:5
|
3 | let first = &v[0]; // 공유 참조
| - immutable borrow occurs here
4 | v.push(4); // 가변 빌림이 필요
| ^^^^^^^^^ mutable borrow occurs here
5 | println!("{first}");
| ----- immutable borrow later used here
error: aborting due to 1 previous error&v[0]으로 만든 읽기용 참조 first가 살아 있는 동안 v.push(4)가 수정용 참조(&mut)를 요구하기 때문에 컴파일되지 않습니다.
수명은 무엇인가요?
참조는 가리키는 값보다 오래 살 수 없습니다. 전체 예제는 다음 질문(E0597)에서 다룹니다.
C++와 무엇이 다른가요?
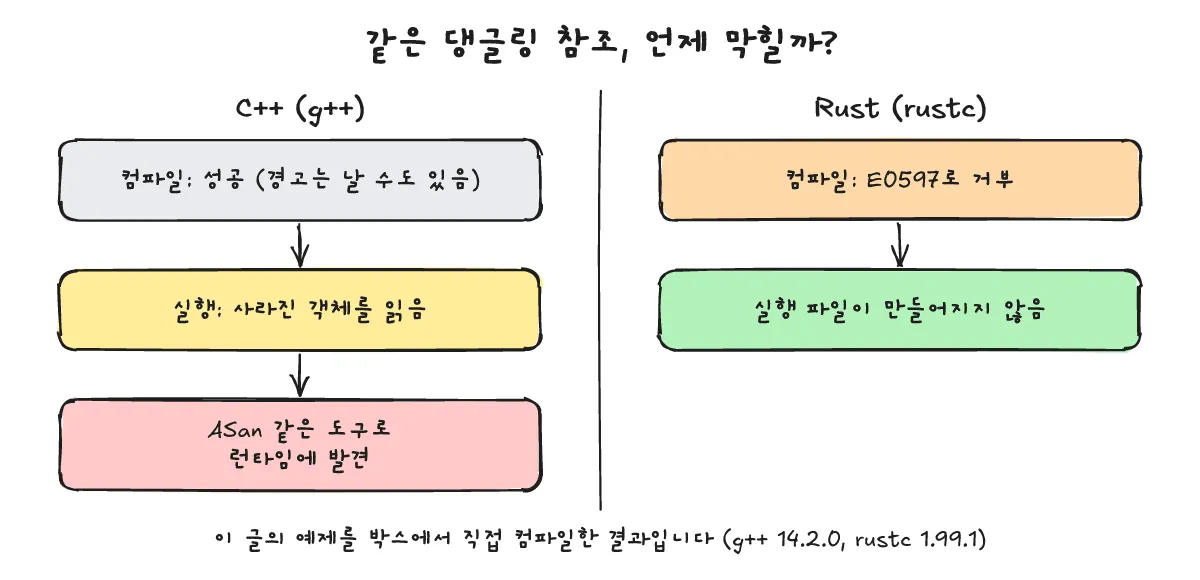
한 줄 답: 스코프가 끝난 뒤 포인터를 쓰는 같은 실수가 C++에서는 컴파일되어 실행 중에 드러나고, Rust에서는 E0597로 컴파일 단계에서 거부됩니다.
C++ 쪽 코드와 결과
안쪽 스코프의 std::string을 가리키는 포인터를 스코프 밖에서 읽는 코드입니다.
#include <iostream>
#include <string>

int main() {
    const std::string* r;
    {
        std::string s = "this string is longer than fifteen chars";
        r = &s;
    }                       // s가 여기서 소멸됨
    std::cout << *r << '\n';
}
g++ 14.2.0, -std=c++17 -Wall -Wextra로 컴파일하면 종료 코드 0으로 컴파일되며 -Wdangling-pointer= 경고가 나왔습니다. 이런 경고는 경우와 옵션에 따라 나올 수도, 나오지 않을 수도 있어 보장되지 않습니다.
$ g++ -std=c++17 -Wall -Wextra dangle.cpp -o dangle
dangle.cpp: In function ‘int main()’:
dangle.cpp:10:24: warning: using dangling pointer ‘r’ to ‘s’ [-Wdangling-pointer=]
   10 |     std::cout << *r << '\n';
      |                        ^~~~
dangle.cpp:7:21: note: ‘s’ declared here
    7 |         std::string s = "this string is longer than fifteen chars";
      |                     ^
같은 코드를 -g -fsanitize=address로 빌드해 실행하면 실행 중에 오류가 잡힙니다. 보고서는 이어지며, 아래는 앞의 3줄입니다.
$ g++ -std=c++17 -g -fsanitize=address dangle.cpp -o dangle-asan && ./dangle-asan
=================================================================
==1695629==ERROR: AddressSanitizer: heap-use-after-free on address 0x504000000010 at pc 0x7f27b6c7a5a6 bp 0x7ffecb263480 sp 0x7ffecb262c40
READ of size 40 at 0x504000000010 thread T0
실행 중 잡는 이 방식은 AddressSanitizer 글에서 다뤘습니다. 비슷한 실행 중 오류는 valgrind로도 찾을 수 있으며, 차이는 valgrind와 ASan 차이 글에서 볼 수 있습니다.
Rust 쪽 코드와 결과
fn main() {
    let r;
    {
        let s = String::from("hi");
        r = &s;
    }                       // s가 여기서 해제됨
    println!("{r}");
}
$ rustc --edition 2021 dangle.rs
error[E0597]: `s` does not live long enough
--> dangle.rs:5:13
|
4 | let s = String::from("hi");
| - binding `s` declared here
5 | r = &s;
| ^^ borrowed value does not live long enough
6 | } // s가 여기서 해제됨
| - `s` dropped here while still borrowed
7 | println!("{r}");
| - borrow later used here
error: aborting due to 1 previous error정리하면, C++는 실행 중(ASan)에 문제를 발견하고 Rust는 빌드 자체를 거부합니다.
빌림 검사기에도 버그가 있나요?
한 줄 답: 있습니다. 빌림 검사기도 소프트웨어이므로 오래된 건전성(soundness) 버그가 보고된 적이 있습니다.
이는 컴파일러 구현의 버그이며, 수정하면 원래 거부했어야 할 코드를 컴파일러가 거부하게 됩니다. 관련 논의는 Hacker News 글에서 볼 수 있습니다(2026-10-13경 게시).
C++ 개발자는 무엇부터 익히면 되나요?
한 줄 답: 이미 아는 개념에 대응시키며 move → &와 &mut → 스코프 → clone() 순서로 익히면 됩니다.
- 이동: C++ 이동 의미론(복사/이동 생성자)과 연결해 보시면 됩니다. Rust에서는 이동하면 원본이 무효가 됩니다(위의 E0382).
- 소유권과 스코프 끝의 정리: RAII와 연결됩니다.
&T와&mut T: 위의 E0502와 연결됩니다.- 스코프와 수명: 위의 E0597과 연결됩니다.
clone(): E0382에서 컴파일러가 직접 제안한 방법입니다.
자주 묻는 질문은 무엇인가요?
한 줄 답: 아래 세 가지 질문에 짧게 답합니다.
unsafe를 쓰면 검사가 꺼지나요?
아닙니다. unsafe는 원시 포인터 역참조 같은 몇 가지 추가 작업을 허용할 뿐입니다. 출처: The Rust Book 20장 Unsafe Rust.
빌림 검사기 때문에 컴파일이 안 되면 어떻게 하나요?
선택지로 스코프 구조 바꾸기, clone(), Rc/RefCell 사용이 있습니다.
C++에도 비슷한 도구가 있나요?
-Wdangling-pointer 같은 컴파일러 경고와 ASan 같은 새니타이저가 있습니다. 도움이 되지만 모든 경우를 보장하지는 않습니다.
출처는 어디인가요?
함께 보면 좋은 글
출처
- The Rust Book 4장 Understanding Ownership
- The Rust Book 20장 Unsafe Rust
- Hacker News 토론 (2026-10-13경 게시, 2026-10-21 확인)
- rustc 1.99.1, g++ 14.2.0 직접 실행 (2026-10-21)