핵심 요약
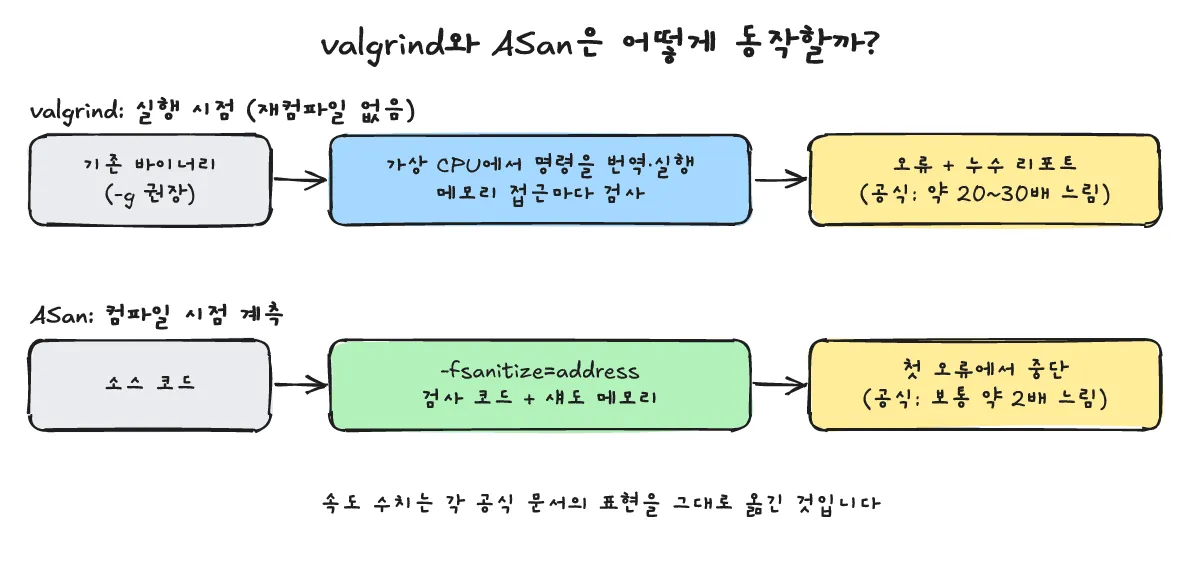
**valgrind(기본 도구 Memcheck)**는 이미 빌드된 바이너리를 다시 컴파일하지 않고 그대로 실행하면서 메모리 누수(definitely / indirectly / possibly lost), 초기화되지 않은 값 사용(uninitialised value), 잘못된 메모리 읽기·쓰기(invalid read/write), 잘못된 해제(bad free)를 잡아내는 도구입니다(정확한 줄 번호 확인을 위해 -g -O0 빌드를 권장합니다). 다만 공식 Quick Start 가이드에 나와 있듯 실행 속도가 평소보다 약 20 to 30 times(20~30배) 느려집니다. 따라서 재컴파일이 가능한 개발·테스트 환경에서는 Clang AddressSanitizer 문서 기준 속도 저하가 약 2x(2배) 수준인 **AddressSanitizer(ASan, -fsanitize=address)**를 먼저 쓰고, 재컴파일이 어렵거나 초기화되지 않은 값의 생성 위치 추적(--track-origins=yes)과 전체 누수 요약이 한 번에 필요할 때 valgrind를 선택합니다.
valgrind란? memcheck는 무엇을 잡나요?
한 줄 답: valgrind의 기본 도구인 Memcheck는 기존 바이너리를 재컴파일 없이 실행하면서 잘못된 메모리 읽기·쓰기, 초기화되지 않은 값 사용, 메모리 누수, 잘못된 해제를 탐지합니다.
- 기본 도구 Memcheck와 빌드 옵션: valgrind를 별도 도구 지정 없이 실행하면 기본 메모리 오류 탐지기인 Memcheck가 동작합니다. Valgrind Quick Start 가이드에 따르면 프로그램을 다시 컴파일하지 않아도 기존 바이너리를 바로 실행할 수 있습니다. 다만 리포트에서 정확한 소스 파일과 줄 번호를 확인하려면
-g플래그를 켜고, 최적화로 인해 줄 번호가 흐려지지 않도록-O0으로 빌드하는 것이 좋습니다. - 주요 탐지 항목:
- 잘못된 메모리 읽기·쓰기 (Invalid reads/writes): 할당된 힙 블록 범위를 벗어난 접근 등을 찾아냅니다.
- 초기화되지 않은 값 사용 (Use of uninitialised values): 초기화하지 않은 변수를 조건문 분기 등에 사용할 때 경고를 출력합니다. 여기에
--track-origins=yes옵션을 추가하면 Memcheck 매뉴얼 설명대로 실행 속도는 더 느려지지만(“makes Memcheck run slower”), 초기화되지 않은 값이 어디서 만들어졌는지(origin)까지 보여줍니다. - 메모리 누수 (Memory leaks): 프로그램 종료 시점까지 해제되지 않은 힙 블록을 손실 유형별로 분류해 보고합니다.
- 잘못된 해제 (Bad frees): 잘못된 포인터 해제나 중복 해제 등을 감지합니다.
- 크래시 지점을 대화형으로 멈춰 변수와 콜스택을 직접 확인하려면 gdb 디버깅 정리 글을 참고하시기 바랍니다.
valgrind로 메모리 누수는 어떤 순서로 찾나요?
한 줄 답: -g -O0으로 바이너리를 빌드한 뒤 valgrind --leak-check=full --track-origins=yes ./바이너리를 실행하고, 출력된 런타임 오류 위치와 하단 LEAK SUMMARY의 4가지 누수 분류를 순서대로 확인합니다.
Step 1: -g -O0 빌드 및 valgrind 실행 명령
실제 실행 결과 (Debian, gcc 14.2.0, valgrind-3.24.0)
$ gcc -g -O0 -o leak leak.c
$ valgrind --leak-check=full --track-origins=yes ./leak
Step 2: 테스트 코드 (leak.c)
직접 누수(definitely lost), 간접 누수(indirectly lost), 초기화되지 않은 지역 변수 분기, 힙 범위 밖 쓰기(invalid write)를 한 번에 확인하기 위한 leak.c 코드입니다.
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

struct node { char *name; };

int main(void) {
    char *a = malloc(16);              /* never freed -> definitely lost */
    strcpy(a, "hello");

    struct node *n = malloc(sizeof *n); /* pointer dropped -> definitely lost */
    n->name = malloc(32);               /* only reachable via n -> indirectly lost */

    int x;                              /* uninitialised */
    if (x > 0) puts("positive");

    int *arr = malloc(4 * sizeof *arr);
    arr[4] = 1;                         /* invalid write, 1 past end */
    free(arr);

    a = NULL; n = NULL;
    return 0;
}
Step 3: Memcheck 출력 확인
실제 실행 결과 (Debian, gcc 14.2.0, valgrind-3.24.0; 프로세스 번호는 PID로 표기)
==PID== Memcheck, a memory error detector
==PID== Copyright (C) 2002-2024, and GNU GPL'd, by Julian Seward et al.
==PID== Using Valgrind-3.24.0 and LibVEX; rerun with -h for copyright info
==PID== Command: ./leak
==PID==
==PID== Conditional jump or move depends on uninitialised value(s)
==PID==    at 0x1091A5: main (leak.c:15)
==PID==  Uninitialised value was created by a stack allocation
==PID==    at 0x109159: main (leak.c:7)
==PID==
==PID== Invalid write of size 4
==PID==    at 0x1091CC: main (leak.c:18)
==PID==  Address 0x4a5e150 is 0 bytes after a block of size 16 alloc'd
==PID==    at 0x4844818: malloc (vg_replace_malloc.c:446)
==PID==    by 0x1091BF: main (leak.c:17)
==PID==
==PID==
==PID== HEAP SUMMARY:
==PID==     in use at exit: 56 bytes in 3 blocks
==PID==   total heap usage: 4 allocs, 1 frees, 72 bytes allocated
==PID==
==PID== 16 bytes in 1 blocks are definitely lost in loss record 1 of 3
==PID==    at 0x4844818: malloc (vg_replace_malloc.c:446)
==PID==    by 0x10916A: main (leak.c:8)
==PID==
==PID== 40 (8 direct, 32 indirect) bytes in 1 blocks are definitely lost in loss record 3 of 3
==PID==    at 0x4844818: malloc (vg_replace_malloc.c:446)
==PID==    by 0x109188: main (leak.c:11)
==PID==
==PID== LEAK SUMMARY:
==PID==    definitely lost: 24 bytes in 2 blocks
==PID==    indirectly lost: 32 bytes in 1 blocks
==PID==      possibly lost: 0 bytes in 0 blocks
==PID==    still reachable: 0 bytes in 0 blocks
==PID==         suppressed: 0 bytes in 0 blocks
==PID==
==PID== For lists of detected and suppressed errors, rerun with: -s
==PID== ERROR SUMMARY: 4 errors from 4 contexts (suppressed: 0 from 0)
Step 4: 출력 읽는 법과 누수 4가지 분류
- 실행 중 메모리 오류 2건:
leak.c:15: 초기화되지 않은 변수x를 조건문에서 사용해Conditional jump or move depends on uninitialised value(s)가 기록되었습니다.--track-origins=yes옵션 덕분에 해당 값이main (leak.c:7)의 스택 할당에서 생성되었음을 함께 알려줍니다.leak.c:18:leak.c:17에서 할당한 16바이트 블록 바로 뒤(0 bytes after a block of size 16 alloc'd)에 4바이트를 쓰는Invalid write of size 4가 잡혔습니다.
- 누수 기록 해석:
16 bytes in 1 blocks are definitely lost:leak.c:8에서 할당한 포인터a가 해제 없이 소실된 기록입니다.40 (8 direct, 32 indirect) bytes in 1 blocks are definitely lost:leak.c:11에서 할당한struct node구조체 8바이트가 직접 손실(direct)되었고, 그 내부 멤버n->name이 가리키던 32바이트 버퍼가 간접 손실(indirect)되었음을 뜻합니다.
- LEAK SUMMARY 4가지 구분 (Memcheck 매뉴얼 기준):
definitely lost: 해당 블록을 가리키는 포인터가 전혀 남아 있지 않아 접근할 수 없는 누수입니다(최우선 수정 대상입니다).indirectly lost: 이미 잃어버린(definitely lost) 블록을 통해서만 도달할 수 있는 블록입니다(루트 블록을 해제하면 함께 해결됩니다).possibly lost: 블록의 시작점이 아니라 블록 내부 중간을 가리키는 포인터(interior pointer)만 남아 있는 경우입니다.still reachable: 프로그램 종료 시점까지 시작점을 가리키는 포인터가 남아 있어 접근 가능한 블록입니다.
valgrind와 ASan은 무엇이 다르고, 언제 무엇을 쓰나요?
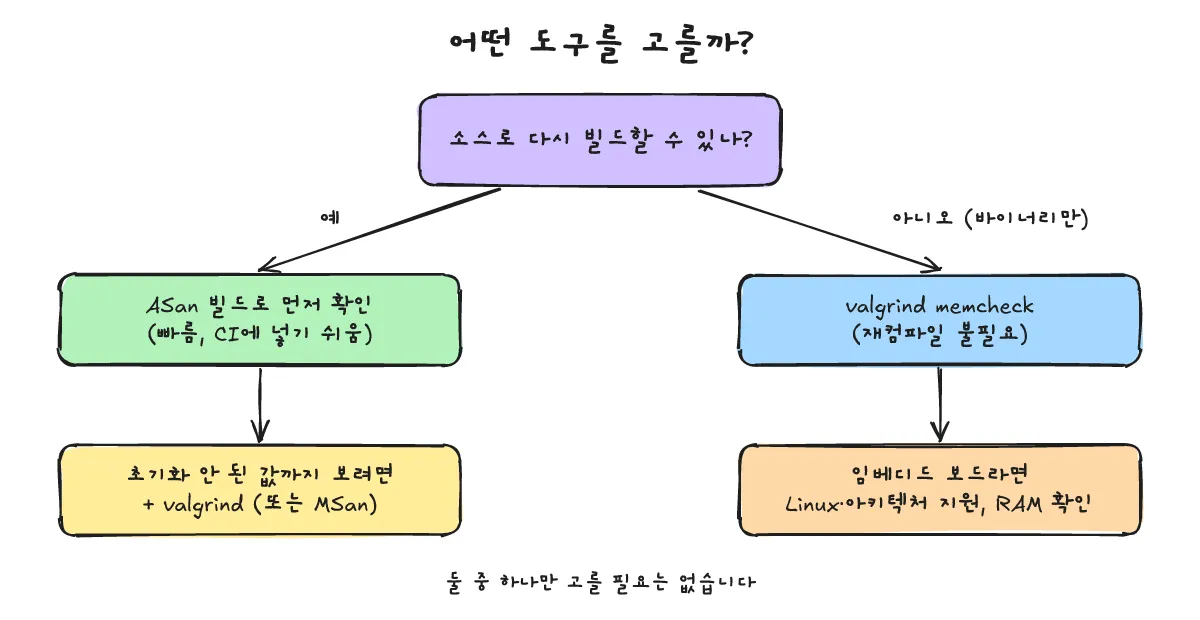
한 줄 답: 재컴파일이 가능한 평소 빌드·테스트에서는 속도 저하가 약 2x 수준인 ASan을 먼저 쓰고, 재컴파일이 불가능하거나 초기화되지 않은 값 추적 및 전체 오류·누수 요약이 한 번에 필요할 때는 약 20 to 30 times 느려지는 valgrind를 사용합니다.
동일한 leak.c 파일을 AddressSanitizer(ASan)로 빌드해 실행한 결과는 다음과 같습니다.
실제 실행 결과 (Debian, gcc 14.2.0 ASan, -O0; 처음 14줄, 실행마다 주소는 달라질 수 있음)
$ gcc -g -O0 -fsanitize=address -fno-omit-frame-pointer -o leak_asan leak.c
$ ./leak_asan
==PID===============================================================
==PID==ERROR: AddressSanitizer: heap-buffer-overflow on address 0x502000000060 at pc 0x556bd471129f bp 0x7ffd7fc4d6d0 sp 0x7ffd7fc4d6c8
WRITE of size 4 at 0x502000000060 thread T0
#0 0x556bd471129e in main /tmp/vg/leak.c:18
#1 0x7f67cf987ca7 in __libc_start_call_main ../sysdeps/nptl/libc_start_call_main.h:58
#2 0x7f67cf987d64 in __libc_start_main_impl ../csu/libc-start.c:360
#3 0x556bd4711100 in _start (/tmp/vg/leak_asan+0x1100) (BuildId: 835c3ecb59641265ff392653a6debb124f0659a0)
0x502000000060 is located 0 bytes after 16-byte region [0x502000000050,0x502000000060)
allocated by thread T0 here:
#0 0x7f67cfc46c57 in malloc ../../../../src/libsanitizer/asan/asan_malloc_linux.cpp:69
#1 0x556bd471125b in main /tmp/vg/leak.c:17
#2 0x7f67cf987ca7 in __libc_start_call_main ../sysdeps/nptl/libc_start_call_main.h:58- 실행 결과 비교:
- 첫 오류에서 즉시 종료: ASan은
leak.c:18의heap-buffer-overflow를 발견한 즉시 프로세스를 종료(exit code 1)하므로, 프로그램 종료 시점에 동작하는 누수 리포트(LeakSanitizer)가 이번 실행에서는 출력되지 않았습니다. 반면 valgrind는 오류를 기록한 뒤 끝까지 실행해 누수 요약까지 한 번에 출력합니다. - 초기화되지 않은 값 미탐지: ASan은
leak.c:15의 초기화되지 않은 변수(x) 읽기를 보고하지 않았습니다. Clang AddressSanitizer 공식 문서에 명시된 것처럼 초기화되지 않은 메모리 읽기 탐지는 ASan이 아니라 MemorySanitizer(또는 valgrind Memcheck)의 영역입니다. - 최적화 옵션 관찰 메모: 이번 실행에서는 동일한 코드를
-O1으로 ASan 빌드했을 때 컴파일러가 결과에 영향을 주지 않는(dead)malloc/쓰기/free를 제거해 아무런 오류도 출력되지 않았습니다. 재현용 테스트 코드에서는-O0으로 확인하는 편이 안전합니다(ASan 자체의 세부 설정은 이전 AddressSanitizer 글을 참고하시기 바랍니다).
- 첫 오류에서 즉시 종료: ASan은
| 비교 항목 | valgrind (Memcheck) | AddressSanitizer (ASan) |
|---|---|---|
| 작동 방식 | 기존 바이너리 직접 실행 (재컴파일 불필요, 줄 번호 확인용 -g -O0 권장) | 컴파일 타임 계측 (-fsanitize=address, 재컴파일 필수) |
| 실행 속도 저하 | 평소보다 약 20 to 30 times(20~30배) 느려짐 (Quick Start, --track-origins=yes 사용 시 추가 저하) | 일반적인 속도 저하 약 2x(2배) (Clang ASan 문서) |
| 초기화 안 된 값 읽기 | 탐지함 (--track-origins=yes로 생성 위치 추적 가능) | 탐지 안 함 (MemorySanitizer의 역할) |
| 메모리 누수 탐지 | definitely / indirectly / possibly lost / still reachable 분류 리포트 | Linux에서 LeakSanitizer 포함 (단, 앞선 오류로 즉시 종료되면 해당 실행에서는 생략됨) |
| 오류 발생 시 동작 | 오류를 기록하고 끝까지 실행해 전체 요약을 한 번에 출력 | 첫 번째 오류(heap-buffer-overflow 등)에서 즉시 종료(exit code 1) |
| Linux 지원 플랫폼 | ARM(ARMv7부터), ARM64(ARMv8), RISCV64, MIPS32/64 지원, X86은 유지보수 모드 (Platforms) | 컴파일러(gcc/clang)가 -fsanitize=address를 지원하는 타깃 |
임베디드 보드에서 쓸 때 주의할 점은 무엇인가요?
한 줄 답: valgrind는 Linux가 도는 보드 범위에서만 사용할 수 있으며, 보드 RAM 여유를 확인해 Yocto/Buildroot 이미지에 패키지를 넣거나 가능한 경우 x86 호스트 빌드로 로직을 먼저 검증하는 것이 간편합니다.
- Linux 유무와 아키텍처 지원 확인: Valgrind 공식 플랫폼 문서에 따르면 Linux 환경에서 ARM/Linux(supported since ARMv7), ARM64/Linux(ARMv8), RISCV64/Linux, MIPS32/Linux 및 MIPS64/Linux를 지원하며, X86/Linux는 유지보수 모드(in maintenance mode)입니다. OS 없이 동작하는 Cortex-M 베어메탈 MCU에는 valgrind를 적용할 수 없으므로, 반드시 Linux가 도는 보드 범위에서만 사용합니다.
- Buildroot / Yocto 이미지에 포함하기:
- Buildroot: 설정에서
BR2_PACKAGE_VALGRIND=y옵션을 활성화합니다. - Yocto: 이미지 레시피의
IMAGE_INSTALL에valgrind를 추가합니다(예:IMAGE_INSTALL:append = " valgrind").
- Buildroot: 설정에서
- 보드 메모리 여유와 호스트 검증 대안:
- 소형 임베디드 보드에서는 valgrind 실행 시 추가 RAM이 필요하므로 보드의 가용 메모리가 충분한지 먼저 확인해야 합니다.
- 호스트 PC에서
qemu-user로 ARM 바이너리를 실행하는 방식도 거론되지만,qemu-user내부에 valgrind를 겹쳐 올리는 구성은 쉽지 않습니다. 하드웨어 종속 계층을 분리할 수 있다면 해당 로직을 x86 호스트 빌드로 재현해 호스트에서 valgrind나 ASan으로 먼저 검증하는 방법이 가장 단순합니다.
valgrind에 대해 자주 묻는 질문은 무엇인가요?
Q1. valgrind를 쓰려면 프로그램을 꼭 다시 컴파일해야 하나요?
재컴파일하지 않아도 기존 바이너리를 그대로 실행할 수 있습니다(Quick Start). 다만 출력 리포트에서 leak.c:15처럼 정확한 소스 파일 이름과 줄 번호를 확인하려면 -g 플래그(그리고 줄 번호 정확도를 위해 -O0 권장)로 빌드하는 것이 좋습니다.
Q2. definitely lost와 indirectly lost 중 무엇부터 고쳐야 하나요?
definitely lost부터 고치면 됩니다. indirectly lost는 이미 포인터를 잃어버린(definitely lost) 상위 블록(예: 위 코드의 struct node *n)을 통해서만 도달할 수 있는 하위 블록(예: n->name)이므로, 루트 블록을 해제하도록 수정하면 함께 해결됩니다.
Q3. ASan을 켰는데 왜 초기화되지 않은 변수(int x) 사용은 안 잡히나요?
AddressSanitizer(-fsanitize=address)는 힙/스택 버퍼 오버플로우 등을 잡는 도구이며, Clang ASan 문서에 안내되어 있듯 초기화되지 않은 메모리 읽기는 탐지 대상이 아닙니다. 초기화되지 않은 값 사용을 추적하려면 valgrind --track-origins=yes 또는 MemorySanitizer를 사용해야 합니다.