스택 오버플로(Stack Overflow)는 임베디드·펌웨어 개발에서 함수 호출, 지역 변수, 인터럽트 처리에 쓰이는 스택이 할당된 경계를 넘어 주변 RAM 영역을 침범하는 현상입니다. 질문을 받았을 때 원인과 MCU에서의 위험성, 정적·동적 탐지 방법, 예방 수칙까지 명확히 구분해 설명할 수 있도록 핵심 내용을 차례대로 정리합니다.
핵심 요약
스택 오버플로는 함수 호출·지역 변수·인터럽트가 쓰는 스택이 할당된 크기를 넘어 옆 메모리를 덮어쓰는 문제입니다. MMU가 없는 MCU에서는 보통 오류 없이 .bss나 힙 같은 인접 데이터가 조용히 망가져, 원인을 찾기 어려운 오동작이나 리셋으로 나타납니다. 찾을 때는 컴파일 단계의 -fstack-usage·-Wstack-usage로 함수별 크기를 보고, 실행 중에는 스택 페인팅이나 FreeRTOS의 오버플로 검사·하이워터마크로 실제 최대 사용량을 확인합니다. 막을 때는 큰 버퍼를 스택 밖으로 옮기고, 재귀를 없애고, 측정값에 여유를 더해 스택 크기를 정합니다.
임베디드 면접에서 묻는 스택 오버플로란 무엇입니까?
한 줄 답: 함수 호출·지역 변수·인터럽트가 사용하는 스택 영역이 할당된 크기를 넘어 인접 메모리를 덮어쓰는 현상입니다.
프로그램이 함수를 호출할 때마다 스택에는 복귀 주소(return address), 보존해야 하는 레지스터 값, 그리고 함수 내부의 지역 변수를 담은 스택 프레임(stack frame)이 쌓이고 함수가 끝나면 해제됩니다. 여기에 인터럽트가 발생하면 현재 실행 문맥(context)까지 스택에 추가로 저장됩니다.
호출 깊이가 깊어지거나 지역 변수가 커져서 스택 포인터가 미리 정해 둔 스택 경계를 넘어설 때 스택 오버플로가 발생하며, 경계 바깥에 놓인 다른 데이터를 그대로 덮어쓰게 됩니다.
MCU에서는 왜 더 위험합니까?
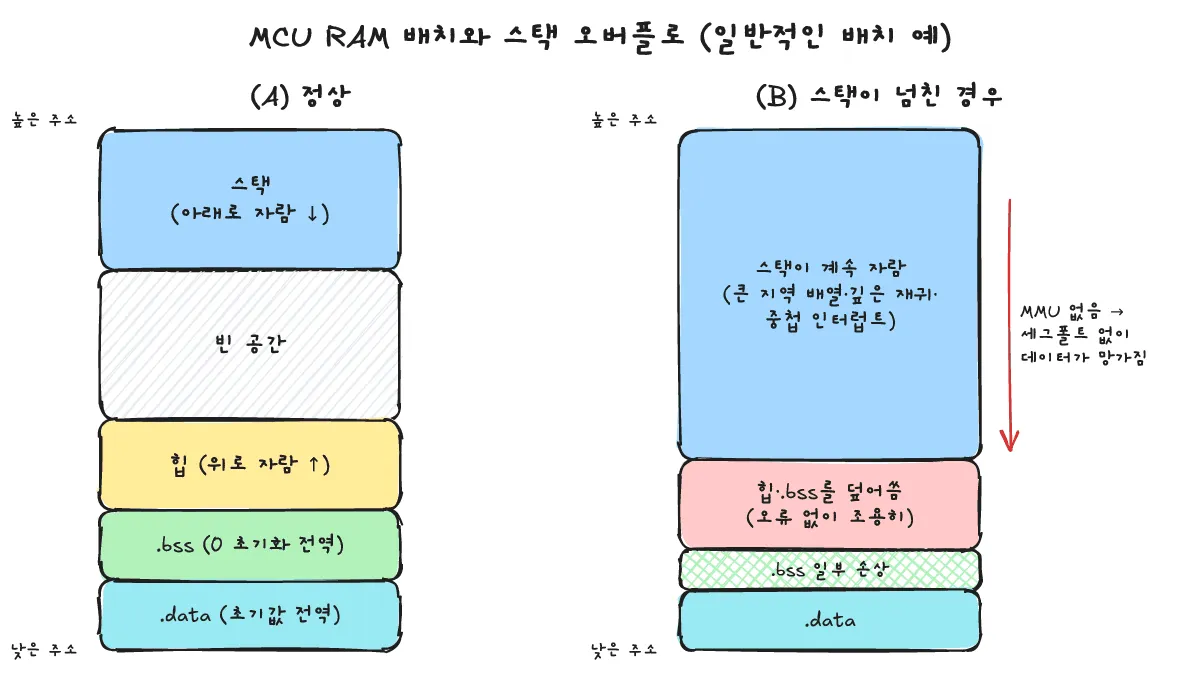
한 줄 답: MMU가 없는 MCU에서는 즉시 깔끔한 세그멘테이션 오류가 나지 않고 .bss나 힙, 다른 태스크 스택을 조용히 덮어써 뒤늦게 오동작이나 리셋을 일으키기 때문입니다.
많은 MCU는 메모리 관리 장치(MMU)가 없으며, 메인 스택은 보통 RAM 상단에서 아래쪽(낮은 주소)에 있는 힙이나 .bss 영역을 향해 자랍니다. 따라서 MCU 스택 넘침이 일어나도 즉시 예외가 발생하는 대신 인접한 메모리 영역을 소리 없이 오염시킵니다.
- 전역·정적 변수 값이 이유 없이 바뀌는 무작위 데이터 오염
- 스택 프레임이나 포인터가 깨진 뒤 한참 뒤에 발생하는
HardFault또는 CPU 리셋 - 제어 흐름이 멈추거나 무한 루프에 빠져 발생하는 워치독(Watchdog) 리셋
- 디버그 빌드에서는 정상 동작하다가 최적화 옵션이나 타이밍이 달라진 릴리스 빌드에서만 실패하는 증상
전역 변수와 정적 변수가 배치되는 RAM 영역 구조는 .data와 .bss 차이 정리 글에서 확인할 수 있습니다. 또한 스택 오염으로 시스템이 멈춘 뒤 리셋으로 이어지는 과정은 워치독 타이머 동작 원리 글을 참고하시기 바랍니다.
흔한 원인은 무엇입니까?
한 줄 답: 큰 지역 배열, 깊거나 끝이 없는 재귀 호출, 중첩 인터럽트, 너무 작게 잡은 태스크 스택과 printf 계열 함수 호출이 대표적인 원인입니다.
- 큰 지역 배열: 함수 안에 큼직한 버퍼나 배열을 지역 변수로 선언하면 한 번의 호출만으로도 스택을 크게 소모합니다.
- 깊거나 끝이 없는 재귀 호출: 함수가 자기 자신을 반복 호출하면 호출 횟수만큼 스택 프레임이 누적됩니다.
- 중첩 인터럽트(Nested interrupts): 같은 스택을 쓰는 상태에서 인터럽트가 겹쳐 들어오면 여러 문맥 저장 공간과 핸들러 프레임이 한꺼번에 쌓입니다.
- 너무 작게 잡은 태스크 스택: RTOS에서는 태스크마다 고유 스택을 생성할 때 크기를 지정하는데, 최악 경로를 고려하지 않고 작게 잡으면 넘침이 발생합니다.
printf계열 함수 사용: FreeRTOS 커널 북에서도 짚듯printf·sprintf같은 서식 출력 함수는 내부적으로 훨씬 큰 스택 공간을 필요로 하는 경우가 많습니다.
컴파일 단계에서는 어떻게 찾습니까?
한 줄 답: GCC의 -fstack-usage 옵션으로 함수별 스택 사용량(.su 파일)을 뽑고, -Wstack-usage=byte-size 옵션으로 기준치를 넘을 수 있는 함수를 경고로 찾습니다.
GCC 문서는 컴파일 단계에서 함수별 스택 사용량을 분석하는 두 가지 옵션을 설명합니다. -fstack-usage를 주면 소스 파일이나 출력 목적 파일의 기본 이름(auxname) 뒤에 .su를 붙인 파일이 생성되며, 각 줄에 함수 이름(소스 위치 포함), 바이트 수, 그리고 한정자(static, dynamic, bounded)가 기록됩니다. -Wstack-usage=byte-size를 함께 쓰면 함수의 스택 사용량이 지정한 바이트 수를 넘을 가능성이 있을 때 보수적으로 계산(alloca 및 가변 길이 배열 공간 포함)하여 경고를 출력합니다.
아래는 큰 지역 배열을 가진 함수와 재귀 함수를 포함한 stack/stack.c 예제입니다.
#include <stdio.h>
#include <string.h>
int big(int n){ char buf[4096]; memset(buf,n,sizeof buf); return buf[n%4096]; }
int rec(int n){ volatile char pad[256]; pad[0]=n; return n? rec(n-1)+pad[0] : 0; }
int main(){ printf("%d %d\n", big(3), rec(10)); }
이 글의 실행 환경(gcc (Debian 14.2.0-19) 14.2.0, x86-64 리눅스, -O0)에서 확인한 결과는 다음과 같습니다. 이 수치는 x86-64 리눅스 환경의 값이지 MCU의 수치가 아니며, 실제 프레임 크기는 타깃 아키텍처와 컴파일러, 최적화 옵션에 따라 달라집니다.
$ gcc -O0 -fstack-usage -Wstack-usage=1024 -c stack.c
stack.c: In function ‘big’:
stack.c:3:5: warning: stack usage is 4128 bytes [-Wstack-usage=]
    3 | int big(int n){ char buf[4096]; memset(buf,n,sizeof buf); return buf[n%4096]; }
      |     ^~~
$ cat stack.su
stack.c:3:5:big	4128	static
stack.c:4:5:rec	288	static
stack.c:5:5:main	32	static
출력 결과를 보면 big 함수는 4096바이트짜리 지역 배열 buf에 배열 외의 프레임 공간이 더해져 4128바이트(static)를 쓰므로, 단일 함수로 1024바이트 기준을 넘어 stack usage is 4128 bytes 경고가 나왔습니다. 반면 rec 함수는 호출 한 번당 288바이트(static)라 경고가 뜨지 않지만, rec(10)처럼 재귀로 부르면 약 열한 개의 프레임이 겹쳐 쌓이므로 전체 스택 사용량은 호출 깊이에 따라 커집니다. main 함수 자체의 프레임은 32바이트(static)입니다.
.su 파일의 한정자 중 static은 함수 진입 시 고정 크기로 할당되고 종료 시 해제됨을 뜻합니다. dynamic은 함수 본문에서 추가 스택 조정이 일어남을 뜻하며, 여기에 bounded가 함께 붙으면 컴파일 시점에 상한이 정해져 숫자가 상한값을 나타내고, bounded 없이 dynamic만 있으면 숫자는 상한이 정해진 부분만 나타납니다. 이에 맞춰 -Wstack-usage=byte-size 경고 메시지도 완전히 정적인 경우 "stack usage is N bytes", 동적이지만 상한이 있는 경우 "stack usage might be N bytes", 상한을 알 수 없는 경우 "stack usage might be unbounded"로 구분됩니다.
주의할 점은 두 옵션 모두 개별 함수 단위로만 계산한다는 것입니다. 실제로 필요한 전체 스택 크기는 가장 깊은 호출 경로(deepest call chain)의 합에 인터럽트 사용량을 더한 값이며, 재귀 호출이나 함수 포인터가 있으면 정적 분석만으로는 전체 합을 구하기 어려워 별도 분석이 필요합니다.
실행 중에는 어떻게 찾습니까?
한 줄 답: 스택 페인팅, FreeRTOS의 스택 오버플로 검사와 하이워터마크 API, 그리고 코어가 제공하는 MPU 가드 영역이나 하드웨어 스택 한계 기능을 사용합니다.
스택 페인팅(Stack Painting)은 어떻게 동작합니까?
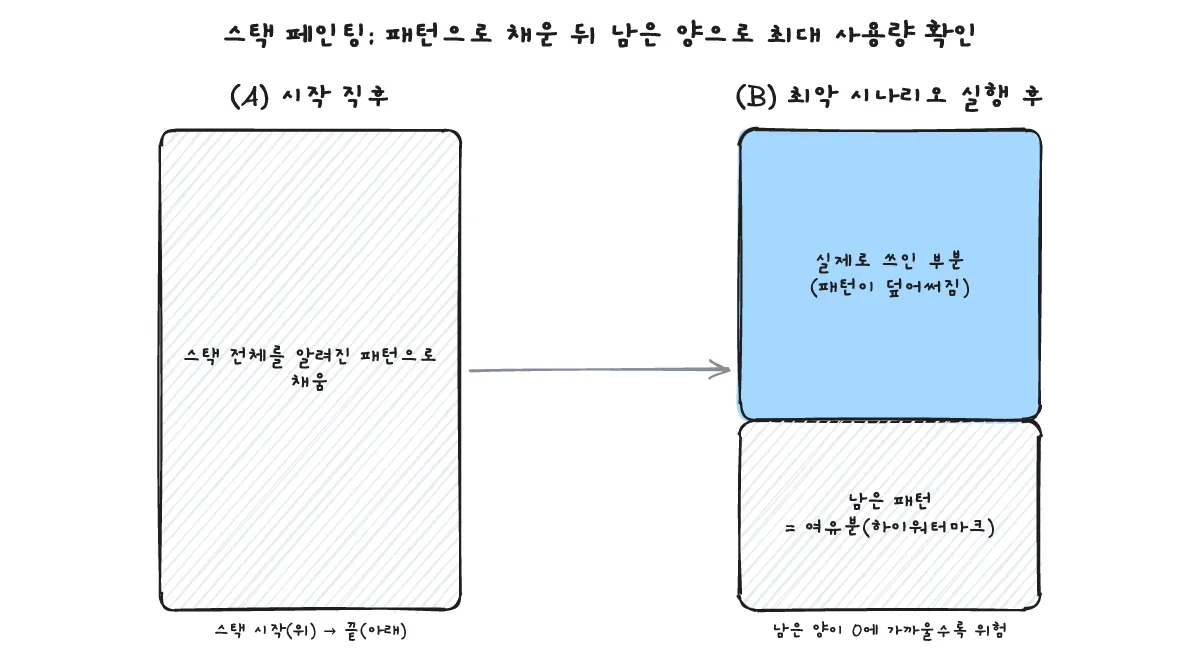
스택 페인팅은 시작 시점에 스택 영역 전체를 정해진 패턴 값으로 미리 채워 넣은 뒤, 가장 부하가 큰 시나리오를 실행하고 나서 패턴이 지워지지 않고 남아 있는 영역이 얼마인지 확인해 최대 사용량(peak usage)을 구하는 방법입니다. 후술할 FreeRTOS의 하이워터마크 기능도 이와 같은 원리로 동작합니다.
FreeRTOS의 configCHECK_FOR_STACK_OVERFLOW와 훅 함수는 무엇입니까?
FreeRTOS에서는 태스크를 생성할 때 각 태스크의 고유 스택 크기를 지정하며, FreeRTOSConfig.h의 configCHECK_FOR_STACK_OVERFLOW 설정으로 실행 중 검사를 켤 수 있습니다.
- 방법 1 (
1로 설정): 태스크가 교체(swap out)될 때 문맥을 저장한 직후 스택 포인터가 유효한 스택 범위 안에 있는지 검사합니다. 빠르지만 문맥 전환 사이에 일어났다가 돌아온 넘침은 놓칠 수 있습니다. - 방법 2 (
2로 설정): 방법 1에 더해, 태스크 생성 시 스택을 정해진 패턴으로 채우고 유효 스택 영역의 마지막 몇 바이트에 해당 패턴이 그대로 남아 있는지 확인합니다. 넘침을 잡아낼 가능성이 매우 높지만 모든 경우를 보장하지는 않으며, 문맥 전환 오버헤드가 추가됩니다. - 값
3(일부 포트에서만 제공): 선택된 포트에 한해 인터럽트(ISR) 스택까지 검사하며, 넘침 감지 시 훅 함수를 부르지 않고 어서트(assert)를 발생시킵니다.
검사를 활성화하면 애플리케이션에서 아래 원형의 훅 함수를 정의해야 합니다(문서 판본에 따라 매개변수 표기가 조금씩 다를 수 있으나, 훅 함수는 태스크 핸들과 태스크 이름을 전달받습니다).
void vApplicationStackOverflowHook(TaskHandle_t xTask, char *pcTaskName);이 훅은 인터럽트 문맥에서 호출되며, 이미 메모리가 손상된 상태이므로 정상 복구할 수 있는 실질적인 방법은 없습니다. 심한 넘침에서는 훅에 전달된 매개변수 자체가 깨져 있을 수 있고, 훅이 실행되기도 전에 CPU 폴트(fault)가 먼저 발생할 수도 있습니다.
아래는 FreeRTOSConfig.h에 넣는 설정 예시(실행하지 않음)입니다.
#define configCHECK_FOR_STACK_OVERFLOW 2
#define INCLUDE_uxTaskGetStackHighWaterMark 1
uxTaskGetStackHighWaterMark로 여유 공간은 어떻게 확인합니까?
INCLUDE_uxTaskGetStackHighWaterMark를 1로 설정하면 uxTaskGetStackHighWaterMark(TaskHandle_t xTask) 함수를 쓸 수 있습니다(인자로 NULL을 넘기면 호출한 태스크 자신을 조회하며, uxTaskGetStackHighWaterMark2는 반환 타입만 다릅니다). 이 함수는 태스크가 시작된 이후 남아 있었던 최소 여유 스택 공간을 반환하므로, 반환값이 0에 가까울수록 오버플로에 근접했다는 뜻입니다. 단위는 바이트가 아니라 **워드(words)**이며, task.h 기준 32비트 머신에서 값 1은 4바이트를 의미합니다.
MPU 가드 영역과 하드웨어 스택 한계 기능은 무엇입니까?
일부 코어는 스택 한계를 검사하는 하드웨어 기능이나 MPU 가드 영역을 제공합니다. 스택 끝에 접근 금지 구역(MPU 가드)을 두거나 하드웨어 한계 기능을 설정하면, 인접 데이터를 조용히 망가뜨리기 전에 즉시 예외를 발생시켜 원인을 빨리 찾을 수 있습니다.
크래시가 발생한 뒤 덤프와 디버거로 원인을 추적하는 절차는 임베디드 리눅스에서 gdb로 크래시 원인은 어떻게 찾나? core dump·gdbserver 실전 글을 참고하시기 바라며, PC 빌드 환경에서 메모리 오류를 점검할 때는 valgrind란? C/C++ 메모리 누수를 찾을 때 ASan과 차이 글도 함께 볼 수 있습니다.
어떻게 막습니까?
한 줄 답: 큰 버퍼를 정적·전역 영역으로 옮기고 재귀를 없애며, 최악 경로 측정값에 여유를 더해 스택을 할당하고 개발 중 검사를 켜 둡니다.
- 큰 버퍼를 스택 밖으로 이동: 큼직한 배열이나 구조체는
static또는 전역 저장 공간으로 옮깁니다. 다만 정적·전역 버퍼를 쓰면 재진입성(reentrancy)을 잃게 되므로 다중 태스크나 인터럽트와 공유할 때 동기화에 주의해야 합니다. - 재귀 호출 제거 또는 깊이 제한: 재귀를 반복문으로 바꾸거나 호출 깊이가 정해진 한계를 넘지 않도록 막습니다.
- 측정 기반 스택 크기 산정:
-fstack-usage분석과 스택 페인팅·하이워터마크 실측값에 여유분(margin)을 더해 스택 크기를 잡습니다. - 짧은 ISR 유지: 인터럽트 서비스 루틴은 짧게 끝내고, 무거운 처리는 고정 크기 버퍼를 통해 일반 태스크로 넘깁니다.
- 개발 중 보호 기능 활성화: 개발 및 검증 단계에서 RTOS 오버플로 검사와 코어가 제공하는 MPU 가드 영역·스택 한계 기능을 적극 활용합니다.
인터럽트에서 받은 데이터를 고정 크기 버퍼에 담아 태스크로 안전하게 전달하는 구조는 링 버퍼(원형 버퍼) 구현 글에서 자세히 다룹니다.
짧게 설명하면 어떻게 정리합니까?
한 줄 답: 원인과 증상, 정적·동적 탐지 방법, 예방 수칙을 세 문장으로 나누어 차례대로 설명하면 됩니다.
질문을 받았을 때 핵심만 간결하게 답하는 세 문장 설명 예시입니다.
- 원인과 위험성: 스택 오버플로는 큰 지역 배열, 깊은 재귀, 중첩 인터럽트 등으로 스택이 할당 크기를 넘는 현상이며, MMU가 없는 MCU에서는 즉시 오류가 나지 않고 인접한
.bss나 힙, 다른 태스크 스택을 조용히 덮어써 뒤늦은 오동작이나 리셋을 유발합니다. - 탐지 방법: 컴파일 단계에서는 GCC의
-fstack-usage와-Wstack-usage로 함수별 프레임 크기를 점검하고, 실행 중에는 스택 페인팅이나 FreeRTOS의configCHECK_FOR_STACK_OVERFLOW,uxTaskGetStackHighWaterMark(단위: 워드)로 최대 사용량과 여유 공간을 확인합니다. - 예방 수칙: 큰 버퍼는 재진입성에 유의하며 정적·전역 영역으로 옮기고, 재귀를 제거하고 ISR을 짧게 유지하며, 실측한 최대 사용량에 여유를 더해 스택 크기를 설정하고 코어가 제공하는 MPU 가드나 하드웨어 스택 한계 기능을 켭니다.
자주 묻는 질문은 무엇입니까?
한 줄 답: 버퍼 오버플로와의 차이, 하이워터마크의 단위, 힙·스택 충돌 시 동작을 정리합니다.
스택 오버플로와 버퍼 오버플로는 같습니까?
다릅니다. 스택 오버플로는 호출 깊이나 지역 데이터 때문에 스택 영역 전체가 할당된 경계를 넘어서는 현상이고, 버퍼 오버플로는 배열의 끝을 넘어 메모리에 쓰는 오류입니다. 스택에 있는 지역 배열에서 버퍼 오버플로가 일어나면 복귀 주소 등을 덮어쓸 수 있어 서로 관련은 있지만 개념은 구분됩니다.
하이워터마크 값의 단위는 무엇입니까?
바이트가 아니라 워드(words)입니다. FreeRTOS task.h 기준으로 32비트 머신에서 반환값 1은 4바이트를 뜻하며, 태스크가 시작된 이후 남아 있었던 최소 여유 스택 공간을 나타냅니다.
힙과 스택이 부딪히면 어떻게 됩니까?
베어메탈 메모리 배치에서 힙과 스택이 서로를 향해 자라는 구조라면, 한쪽이 다른 쪽 영역을 소리 없이 덮어써 데이터가 깨집니다. 따라서 두 영역 사이에 충분한 여유 간격을 두고 양쪽 사용량을 모두 점검해야 합니다.
함께 보면 좋은 글은 무엇입니까?
한 줄 답: 메모리 영역 배치, 워치독 리셋, 링 버퍼, 크래시·메모리 디버깅을 다룬 관련 글입니다.
- .data와 .bss 차이 정리 글
- 워치독 타이머 동작 원리 글
- 링 버퍼(원형 버퍼) 구현 글
- 임베디드 리눅스에서 gdb로 크래시 원인은 어떻게 찾나? core dump·gdbserver 실전
- valgrind란? C/C++ 메모리 누수를 찾을 때 ASan과 차이
출처는 어디입니까?
한 줄 답: GCC 공식 문서와 FreeRTOS 커널 문서·북 및 실측 환경 정보입니다.
- GCC 문서: Developer Options (-fstack-usage) (확인 2026-11-02)
- GCC 문서: Warning Options (-Wstack-usage) (확인 2026-11-02)
- FreeRTOS: Stack usage and stack overflow checking (확인 2026-11-02)
- FreeRTOS Kernel Book 13장: Troubleshooting(Stack Overflow) (확인 2026-11-02)
- 실측: gcc (Debian 14.2.0-19) 14.2.0, -O0, x86-64 리눅스, 2026-11-02